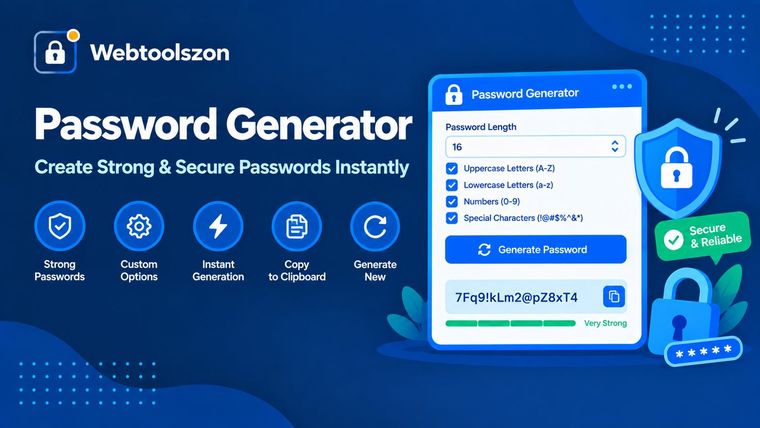
Գաղտնաբառերի գեներատոր
Ստեղծեք ուժեղ, պատահական գաղտնաբառեր՝ ձեզ անհրաժեշտ ճշգրիտ երկարությամբ և նիշերի կանոններով՝ տեղայնորեն՝ ձեր զննարկչի կրիպտոգրաֆիական պատահական թվերի գեներատորի միջոցով։
Ձեր գաղտնաբառը
Փաթեթ և պատմություն
Գեներացված գաղտնաբառերը կհայտնվեն այստեղ։
Վերանայումներ
Ինչպես ստեղծել ուժեղ գաղտնաբառ
- Սահմանեք երկարություն — 16 նիշ կամ ավելի շատ, ինչը մեծամասնության հաշիվների համար հուսալի նախնական տարբերակ է։
- Ակտիվացրեք այն տառատեսակները, որոնք ցանկանում եք՝ մեծատառեր, փոքրատառեր, թվեր և նշաններ։
- Պատճենեք արդյունքը կամ միանգամից ստեղծեք խմբաքանակ, եթե ձեզ անհրաժեշտ են մի քանի գաղտնաբառեր։
Ինչու օգտագործել պատահական գաղտնաբառերի գեներատոր
Մարդիկ հաճախ գաղտնաբառեր են հորինում, որոնք հետևում են որոշակի օրինաչափությունների՝ անուն, բառ կամ ծանոթ փոխարինում, ինչը դրանք ավելի հեշտ է գուշակել, քան նրանք կարծում են։ Իրականում պատահական նիշերից կազմված գաղտնաբառը ամբողջությամբ վերացնում է այդ օրինաչափությունը, ուստի այն գուշակելու միակ գործնական միջոցը բոլոր հնարավոր տարբերակները փորձելն է։
Այս գեներատորը օգտագործում է ձեր զննարկչի Web Crypto API-ն պարզ կեղծ-հավանական ֆունկցիայի փոխարեն, և ամեն ինչ կատարվում է ձեր սարքում — ձեր գեներացված գաղտնաբառը երբեք չի փոխանցվում որևէ տեղ։
Գաղտնաբառի երկարություն ընդդեմ ճեղման ժամանակի
| Տևողություն | Նիշերի հավաքածու | Մոտավոր ուժ |
|---|---|---|
| 8 տառեր | Տառեր + թվեր | Թույլ — ժամանակակից սարքավորումների վրա ժամերում կոտրելի է |
| 12 տառեր | Տառեր + թվեր + նշաններ | Միջին — համաչափ ցածր ռիսկ ունեցող հաշիվների համար |
| 16 նիշ | Տառեր + թվեր + նշաններ | Ուժեղ — մեծամասնություն հաշիվների համար հուսալի նախնական տարբերակ |
| 20+ տառեր | Տառեր + թվեր + նշաններ | Շատ ուժեղ — հարմար է գլխավոր գաղտնաբառերի համար |
Որտեղ ուժեղ գաղտնաբառը առավել կարևոր է
Չի կարելի ասել, որ բոլոր հաշիվները նույն ռիսկն են կրում, սակայն մի քանիսն արժե ամեն անգամ ճիշտ կատարել։
- Էլփոստի հաշիվները սովորաբար ծառայում են որպես վերականգնման ուղի մյուս բոլոր հաշիվների համար, ուստի թույլ էլփոստային գաղտնաբառը վտանգի տակ է դնում յուրաքանչյուր այլ հաշիվ։
- Բանկային և ֆինանսական — օգտագործեք առավելագույն թույլատրելի երկարությունը և բոլոր տառատեսակների տեսակները, որոնք թույլատրվում են կայքում։
- Wi-Fi ցանցեր — երկար, պատահական Wi-Fi գաղտնաբառը յուրաքանչյուր սարքում մեկ անգամ մուտքագրվում է, ապա պահպանվում, ուստի երկարությունը հարմարավետության առումով ձեզ ոչինչ չի արժի։
- Աշխատողների և ադմինիստրատորների հաշիվները՝ համօգտագործվող կամ ադմինիստրատորի մակարդակի մուտքային տվյալները հաճախ թիրախավորվում են; եզակի, պատահական գաղտնաբառերը սահմանափակում են վնասի տարածման շրջանակը, եթե դրանցից որևէ մեկը արտահոսի։
Եթե ձեռքով գաղտնաբառ եք մուտքագրելու՝ սմարթ հեռուստացույցում, երթուղիչի մուտքագրման ժամանակ կամ համատեղ սարքում, միացրեք «Բացառել երկիմաստ նիշերը» և «Բացառել նմանատես նիշերի զույգերը», որպեսզի չշփոթեք 0-ը O-ի հետ կամ 1-ը l-ի հետ։
Հաճախակի տրվող հարցեր
Արդյո՞ք այս գաղտնաբառերի գեներատորը իսկապես անվճար է և առանց գրանցման։+
Այո։ Այն ամբողջությամբ աշխատում է JavaScript-ով ձեր զննարկիչում, ուստի չկա հաշիվ, չկա API բանալի և սահմանափակում չկա գաղտնաբառերի թվի վրա, որքան կարող եք ստեղծել։
Գաղտնաբառերը ուղարկվու՞մ են որևէ տեղ, թե՞ պահպանվու՞մ են։+
Ոչ։ Յուրաքանչյուր գաղտնաբառ տեղայնորեն է ստեղծվում ձեր սարքում՝ օգտագործելով ձեր զննարկչի կրիպտոգրաֆիական պատահական թվերի գեներատորը։ Ոչինչ չի փոխանցվում, չի գրանցվում և չի պահպանվում։
Որքան պատահական են այս գաղտնաբառերը?+
Գաղտնաբառերը ստեղծվում են Web Crypto API-ի getRandomValues մեթոդի միջոցով, որը կրիպտոգրաֆիապես ապահով պատահական աղբյուր է, ոչ թե կանխատեսելի պսևդոպատահական։
Ինչն է ուժեղ գաղտնաբառը դարձնում ուժեղ?+
Երկարությունը ամենակարևորն է, այնուհետև՝ մեծատառերի, փոքրատառերի, թվերի և նշանների խառնուրդ օգտագործելը, որպեսզի յուրաքանչյուր դիրքում հնարավոր նշանների հավաքածուն հնարավորինս մեծ լինի։
Պետք է օգտագործե՞մ գաղտնաբառերի կառավարիչ։+
Այո, ընդհանուր առմամբ։ Գաղտնաբառերի կառավարիչը թույլ է տալիս յուրաքանչյուր հաշվի համար օգտագործել այսպիսի երկար, յուրօրինակ, պատահական գաղտնաբառ՝ առանց անհրաժեշտության հիշել յուրաքանչյուրը։
Does this generate passphrases as well as random passwords?+
Ոչ, այս գործիքը գեներացնում է տառային պատահական գաղտնաբառեր, ոչ թե բառային գաղտնաբառային արտահայտություններ։ Եթե կայքը կամ ձեր սեփական հիշողությունը պահանջում է գաղտնաբառային արտահայտություն, գաղտնաբառերի կառավարիչի արտահայտության ռեժիմը ավելի հարմար է։
Ի՞նչ են անում «exclude ambiguous» և «exclude similar-looking» տարբերակները?+
Նրանք հեռացնում են հեշտությամբ սխալ ընթերցվող կամ սխալ մուտքագրվող տառերը, օրինակ՝ 0, O, 1, l և I, ինչպես նաև այնպիսի նշաններ, ինչպիսիք են փակագծերն ու մեջբերման նշանները։ Դա օգտակար է, երբ գաղտնաբառը պետք է ձեռքով մուտքագրել, ոչ թե պատճենել։
Ավելի շատ անվտանգություն և առօրյա գործիքներ
Ինչպես է աշխատում այս գեներատորը
Գաղտնաբառերը կառուցվում են Web Crypto API-ի getRandomValues, որը կրիպտոգրաֆիապես ապահովված
պատահական աղբյուր է, այլ ոչ թե կանխատեսելի կիսապատահական ֆունկցիա։ Յուրաքանչյուր նիշ անկախ
ձեր ընտրած նիշերի հավաքածուներից է ընտրվում, իսկ ուժի ցուցիչը գնահատում է էնտրոպիան՝ հիմնվելով գաղտնաբառի երկարության
և օգտագործվող նիշերի պուլի չափի վրա։
Վերջին թարմացումը՝ 2026 թ. օգոստոսի 28-ը։
Գործիքների տուփում ավել գործիքներ
Տասնչորս լրացուցիչ անվճար գործիքներ առանց API-клюչի հասանելի են գլխավոր էջում։
QR կոդի գեներատոր
Ստեղծեք QR կոդեր հղումների, տեքստի, էլփոստի և Wi-Fi-ի համար։
Բառերի հաշվիչ
Տեքստի բառերի, տառերի, նախադասությունների և պարբերությունների հաշվարկը ուղիղ ժամանակի ռեժիմում։
Նկարի չափափոխիչ
Փոխեք JPG, PNG և WEBP պատկերների չափը պիքսելներով կամ տոկոսներով։
Պատկերը PDF-ի
Միացրեք պատկերները մեկ ներբեռնելի PDF փաստաթղթում։
PDF-ից պատկեր
Փոխարկեք PDF էջերը ներբեռնելի JPG կամ PNG ֆայլերի։