
പുതിയ അക്കൗണ്ടുകൾ
ഓരോ സൈൻ-അപ്പിനും സവിശേഷവും ശക്തവുമായ ഒരു പാസ്വേഡ് ഉണ്ടാക്കുക, തുടർന്ന് അത് ഒരു പാസ്വേഡ് മാനേജറിൽ സൂക്ഷിക്കുക.
ഒരു ദൈർഘ്യം തിരഞ്ഞെടുക്കുക, നിങ്ങൾക്കാവശ്യമുള്ള അക്ഷരങ്ങൾ തിരഞ്ഞെടുത്ത് ഉടനടി ശക്തമായ ഒരു റാൻഡം പാസ്വേഡ് നേടുക. ഒന്നോ ഇരുപതോ ഉണ്ടാക്കാം, ഒരുപോലെയുള്ള അക്ഷരങ്ങൾ ഒഴിവാക്കാം, അല്ലെങ്കിൽ പിന്നിലേക്ക് മാറാം. സ്ട്രെങ്ത് മീറ്റർ എൻട്രോപ്പിയും ഊഹിച്ചെടുക്കാൻ എടുക്കുന്ന ഏകദേശ സമയവും കാണിക്കുന്നു. നിങ്ങളുടെ പാസ്വേഡുകൾ നിങ്ങളുടെ ഉപകരണത്തിൽ തന്നെയാണ് ഉണ്ടാക്കുന്നത്, അവ ഒരിക്കലും പുറത്തുപോകുന്നില്ല.
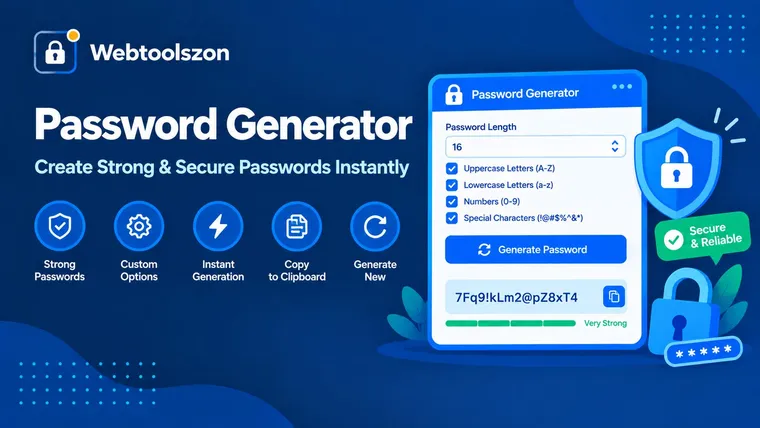
എന്താണ് ഒരു പാസ്വേഡിനെ ശക്തമാക്കുന്നത്, ഈ ജനറേറ്റർ അത് എങ്ങനെയാണ് ഉണ്ടാക്കുന്നത്.
ഒരു പാസ്വേഡ് ജനറേറ്റർ ക്രമരഹിതമായി അക്ഷരങ്ങൾ തിരഞ്ഞെടുത്ത് പാസ്വേഡുകൾ ഉണ്ടാക്കുന്നു, അതിനാൽ നിങ്ങളുൾപ്പെടെ ആർക്കും അതിൻ്റെ പാറ്റേൺ ഊഹിക്കാൻ കഴിയില്ല. ആളുകൾ സ്വയം ഉണ്ടാക്കുന്ന പാസ്വേഡുകളെക്കാൾ മികച്ചതാണ് ക്രമരഹിതമായ പാസ്വേഡുകൾ, കാരണം ആക്രമണകാരികൾ ആദ്യം പരീക്ഷിക്കുന്ന പേരുകൾ, തീയതികൾ, കീബോർഡ് പാറ്റേണുകൾ തുടങ്ങിയ ശീലങ്ങളെ മനുഷ്യർ പിന്തുടരുന്നു.
ഈ ജനറേറ്റർ നിങ്ങളുടെ ബ്രൗസറിൽ തന്നെ ഉൾപ്പെടുത്തിയിട്ടുള്ള റാൻഡം നമ്പർ ജനറേറ്റർ ഉപയോഗിക്കുന്നു, ഇത് സുരക്ഷാ ആവശ്യങ്ങൾക്കായി രൂപകൽപ്പന ചെയ്തതാണ്, കൂടാതെ ഇത് നിങ്ങളുടെ ഉപകരണത്തിൽ പാസ്വേഡ് ഉണ്ടാക്കുന്നു. നിങ്ങൾക്ക് പാസ്വേഡിന്റെ നീളവും അക്ഷരങ്ങളുടെ തരങ്ങളും തിരഞ്ഞെടുക്കാം, കൂടാതെ അതിന്റെ ശക്തി എത്രത്തോളമുണ്ടെന്ന് സ്ട്രെങ്ത് മീറ്റർ കാണിച്ചുതരും.
ഓരോ സൈൻ-അപ്പിനും സവിശേഷവും ശക്തവുമായ ഒരു പാസ്വേഡ് ഉണ്ടാക്കുക, തുടർന്ന് അത് ഒരു പാസ്വേഡ് മാനേജറിൽ സൂക്ഷിക്കുക.
ഒരു സുരക്ഷാ വീഴ്ചയ്ക്ക് ശേഷമോ സുരക്ഷാ പരിശോധനയ്ക്കോ ശേഷം, പഴയതോ വീണ്ടും ഉപയോഗിക്കുന്നതോ എളുപ്പത്തിൽ ഊഹിക്കാവുന്നതോ ആയ ഒരു പാസ്വേഡ്, ക്രമരഹിതമായ ഒന്നുമായി മാറ്റുക.
ഒരുപോലെയുള്ള അക്ഷരങ്ങൾ ഒഴിവാക്കി, ടൈപ്പ് ചെയ്യാൻ എളുപ്പമുള്ള ഒരു നീണ്ട പാസ്വേഡ് ഉണ്ടാക്കുക.
Strength is measured in bits of entropy. For a password where every character is picked at random, the entropy is the length multiplied by log2 of the number of characters you can pick from. Each extra bit doubles the number of guesses needed.
ഉദാഹരണത്തിന്, 8 ക്രമരഹിതമായ ചെറിയ അക്ഷരങ്ങൾ ഏകദേശം 37.6 ബിറ്റുകൾ നൽകുന്നു, ഇത് ഒരു വേഗതയേറിയ ഓഫ്ലൈൻ അറ്റാക്ക് നിമിഷങ്ങൾക്കുള്ളിൽ ഭേദിക്കാൻ കഴിയും. 12 ക്രമരഹിതമായ അക്കങ്ങളും അക്ഷരങ്ങളും ഏകദേശം 62 ബിറ്റുകൾ നൽകുന്നു, അച്ചടിക്കാവുന്ന 94 ASCII അക്ഷരങ്ങളിൽ നിന്നുള്ള 12 അക്ഷരങ്ങൾ ഏകദേശം 78.7 ബിറ്റുകൾ നൽകുന്നു, അതേ സെറ്റിൽ നിന്നുള്ള 16 അക്ഷരങ്ങൾ ഏകദേശം 105 ബിറ്റുകൾ നൽകുന്നു. ക്രമരഹിതമായ 6-അക്ക പിൻ നമ്പറിന് ഏകദേശം 19.9 ബിറ്റുകൾ മാത്രമേയുള്ളൂ.
ഈ ടൂൾ കാണിക്കുന്ന ഊഹിക്കാനുള്ള സമയം എന്നത്, സെക്കൻഡിൽ 10 ബില്യൺ ഊഹങ്ങൾ എന്ന നിരക്കിൽ, എല്ലാ കോമ്പിനേഷനുകളുടെയും പകുതിയായ ശരാശരി സമയമാണ്. മോഷ്ടിക്കപ്പെട്ടതും വേഗത്തിൽ ഹാഷ് ചെയ്തതുമായ ഒരു പാസ്വേഡിനെതിരായ വേഗതയേറിയ ആക്രമണമാണിത്. ലോഗിൻ ശ്രമങ്ങൾ പരിമിതപ്പെടുത്തുന്ന വെബ്സൈറ്റുകൾ ആക്രമിക്കാൻ വളരെ പ്രയാസമാണ്, എന്നാൽ ഒരു സൈറ്റിനെ ആശ്രയിക്കാൻ കഴിയാത്ത ഒരു പാസ്വേഡ് ഏറ്റവും മോശം സാഹചര്യത്തെ നേരിടാൻ തക്ക ശക്തമായിരിക്കണം.
നിങ്ങളുടെ ബ്രൗസറിലെ സുരക്ഷിതമായ റാൻഡം ജനറേറ്റർ ഉപയോഗിച്ചാണ് പാസ്വേഡുകൾ ഉണ്ടാക്കുന്നത്. അവ അപ്ലോഡ് ചെയ്യുകയോ, സംഭരിക്കുകയോ, ലോഗ് ചെയ്യുകയോ ചെയ്യുന്നില്ല. പേജ് വിടുന്നതിന് മുമ്പ് പാസ്വേഡ് പകർത്തിയെടുക്കുക, കാരണം അത് സൂക്ഷിക്കുന്നതല്ല.
എൻട്രോപ്പി, ഊഹിക്കാനെടുക്കുന്ന സമയം എന്നിവ സംബന്ധിച്ച കണക്കുകൾ ക്രമരഹിതമായി തിരഞ്ഞെടുത്ത പാസ്വേഡുകൾക്കുള്ള ഏകദേശ കണക്കുകളാണ്, ഇത് ഒരു വേഗതയേറിയ ഓഫ്ലൈൻ ആക്രമണം അനുമാനിച്ചാണ് കണക്കാക്കിയിരിക്കുന്നത്. ഒരു വെബ്സൈറ്റ് നിങ്ങളുടെ പാസ്വേഡ് എങ്ങനെ സംഭരിക്കുന്നുവെന്നോ ഏതൊക്കെ അക്ഷരങ്ങൾ അത് അംഗീകരിക്കുന്നുവെന്നോ ജനറേറ്ററിന് അറിയാൻ കഴിയില്ല, കൂടാതെ അത് ഓർമ്മിക്കാൻ എളുപ്പമുള്ള പാസ്ഫ്രേസുകളും ഉണ്ടാക്കുന്നില്ല.
അതെ. ക്രിപ്റ്റോഗ്രാഫിയിൽ ഉപയോഗിക്കുന്ന അതേ സുരക്ഷിത റാൻഡം നമ്പർ ജനറേറ്റർ ഉപയോഗിച്ച്, നിങ്ങളുടെ ബ്രൗസറിൽ തന്നെയാണ് പാസ്വേഡുകൾ നിർമ്മിക്കുന്നത്. അവ ഒരിക്കലും എങ്ങോട്ടും അയക്കുകയോ, സേവ് ചെയ്യുകയോ, ലോഗ് ചെയ്യുകയോ ചെയ്യുന്നില്ല, അതിനാൽ ഞങ്ങൾക്ക് അവ കാണാൻ സാധിക്കുകയുമില്ല.
നീളമാണ് ഏറ്റവും പ്രധാനം. നിങ്ങൾ ലോഗിൻ ചെയ്യുന്ന അക്കൗണ്ടുകൾക്ക് 16 അക്ഷരങ്ങളോ അതിൽ കൂടുതലോ ഉള്ളത് നല്ലതാണ്. ഇമെയിൽ, പാസ്വേഡ് മാനേജർമാർ പോലുള്ള പ്രധാനപ്പെട്ട അക്കൗണ്ടുകൾക്ക് 20 അക്ഷരങ്ങളോ അതിൽ കൂടുതലോ ഉപയോഗിക്കുക. അവയിൽ ഏത് അക്ഷരങ്ങൾ അടങ്ങിയിരുന്നാലും, ചെറിയ പാസ്വേഡുകൾ ദുർബലമാണ്.
ഒരു പാസ്വേഡ് എത്രത്തോളം പ്രവചനാതീതമാണെന്ന് എൻട്രോപ്പി അളക്കുന്നു. ഒരു റാൻഡം പാസ്വേഡിന്, ഇത് സാധ്യമായ അക്ഷരങ്ങളുടെ എണ്ണത്തിന്റെ ബേസ്-2 ലോഗരിതം കൊടുത്ത് നീളം വഴിയാണ് കണക്കാക്കുന്നത്. ഓരോ അധിക ബിറ്റും ആക്രമണകാരിക്ക് ആവശ്യമായ ഊഹങ്ങളുടെ എണ്ണം ഇരട്ടിയാക്കുന്നു, അതിനാൽ 60 ബിറ്റിനേക്കാൾ 80 ബിറ്റ് ഏകദേശം പത്ത് ലക്ഷം മടങ്ങ് കൂടുതൽ പ്രയാസമുള്ളതാണ്.
i, l, 1, L, o, 0, O പോലുള്ള അക്ഷരങ്ങൾ വായിക്കുമ്പോഴോ കൈകൊണ്ട് ടൈപ്പ് ചെയ്യുമ്പോഴോ ആശയക്കുഴപ്പമുണ്ടാക്കാൻ സാധ്യതയുണ്ട്. ഇവ ഒഴിവാക്കുന്നത്, ശക്തിയിൽ ചെറിയൊരു കുറവുണ്ടാകുമെങ്കിലും, പാസ്വേഡ് കടലാസിൽ നിന്ന് പകർത്തുന്നത് എളുപ്പമാക്കുന്നു.
അതേ ദൈർഘ്യമുള്ള ഒരു പാസ്വേഡ് ഊഹിക്കാൻ ചിഹ്നങ്ങൾ അതിനെ കൂടുതൽ ബുദ്ധിമുട്ടാക്കുന്നു, എന്നാൽ ദൈർഘ്യമാണ് കൂടുതൽ സഹായകം. ഒരു സൈറ്റ് ചില ചിഹ്നങ്ങളെ നിരസിക്കുകയാണെങ്കിൽ, ആ ചിഹ്നങ്ങൾ നീക്കം ചെയ്യാനായി ചിഹ്നങ്ങളുടെ ലിസ്റ്റ് എഡിറ്റ് ചെയ്യുക, അല്ലെങ്കിൽ ചിഹ്നങ്ങൾ ഓഫ് ചെയ്ത് പകരം കുറച്ചുകൂടി അക്ഷരങ്ങൾ ചേർക്കുക.
നിങ്ങൾ അടയാളപ്പെടുത്തിയ ഓരോ തരത്തിൽ നിന്നും കുറഞ്ഞത് ഒരു അക്ഷരമെങ്കിലും ഉണ്ടാകുമെന്ന് ഇത് ഉറപ്പുനൽകുന്നു, ഇത് ഒരു വലിയക്ഷരം, ഒരു സംഖ്യ, ഒരു ചിഹ്നം എന്നിവ ആവശ്യപ്പെടുന്ന സൈറ്റുകളെ തൃപ്തിപ്പെടുത്തുന്നു. ഇത് ഫലത്തെ വളരെ ചെറുതായി കൂടുതൽ പ്രവചിക്കാവുന്നതാക്കുന്നു, അതുകൊണ്ടാണ് എൻട്രോപ്പി സംഖ്യ ഒരു ഏകദേശകണക്കായിരിക്കുന്നത്.
ഇല്ല. ഒരു 6-ഡിജിറ്റ് പിൻ നമ്പറിൽ പത്ത് ലക്ഷം സാധ്യതകൾ മാത്രമേയുള്ളൂ, അതിനാൽ ഫോൺ അല്ലെങ്കിൽ ബാങ്ക് കാർഡ് പോലെ തെറ്റായ ശ്രമങ്ങൾക്ക് പരിധിയുള്ളിടത്ത് മാത്രമേ ഇത് സുരക്ഷിതമാകൂ. ഒരു ആക്രമണകാരിക്ക് സ്വതന്ത്രമായി ഊഹിക്കാൻ കഴിയുന്നിടത്ത്, പകരം ഒരു നീണ്ട പാസ്വേഡ് ഉപയോഗിക്കുക.
ഇത് സാധ്യമായ എല്ലാ കോമ്പിനേഷനുകളുടെയും പകുതിയോളം വരുന്ന ശരാശരി ഊഹങ്ങളെടുത്ത്, സെക്കൻഡിൽ 10 ബില്യൺ ഊഹങ്ങൾ എന്ന നിരക്കിൽ ഹിറ്റുചെയ്യുന്നു. ഇത് വേഗത്തിൽ കണക്കാക്കിയ ഒരു ഹാഷിനെതിരായ വേഗതയേറിയ ഓഫ്ലൈൻ ആക്രമണമാണ്, അതിനാൽ ഈ കണക്ക് ഒരു മുൻകരുതലോടെയുള്ള ഏകദേശക്കണക്കാണ്, യഥാർത്ഥ ആക്രമണങ്ങളിൽ വ്യത്യാസമുണ്ടാകാം.
വേണ്ട. ഓരോ അക്കൗണ്ടിനും വ്യത്യസ്ത പാസ്വേഡ് ഉപയോഗിക്കുക, അവ ഓർമ്മിക്കേണ്ടി വരാതിരിക്കാൻ ഒരു പാസ്വേഡ് മാനേജറിൽ സൂക്ഷിക്കുക. ഒരു സൈറ്റിൽ ഭേദനം സംഭവിച്ചാൽ, മറ്റുള്ളവ സുരക്ഷിതമായി തുടരും.
ഹോംപേജിൽ, എപിഐ കീ ആവശ്യമില്ലാത്ത ഡസൻ കണക്കിന് മറ്റ് സൗജന്യ ടൂളുകളും ഉണ്ട്.
ഒരു ഇൻവോയ്സ് ഉണ്ടാക്കി PDF ആയി സേവ് ചെയ്യുക.
ഉപകരണം തുറക്കുകമാർക്ക്ഡൗണിനെ വൃത്തിയുള്ള എച്ച്ടിഎംഎൽ ആക്കി മാറ്റുക.
ഉപകരണം തുറക്കുകപാരഗ്രാഫ്, വാക്യം അല്ലെങ്കിൽ വാക്കനുസരിച്ച് പ്ലേസ്ഹോൾഡർ ടെക്സ്റ്റ്.
ഉപകരണം തുറക്കുക15 മുതൽ 120 സെക്കൻഡ് വരെയുള്ള വേഗതയും കൃത്യതയും.
ഉപകരണം തുറക്കുകചേരുന്ന ചോദ്യമില്ല.
ഈ ടൂളിനെക്കുറിച്ചുള്ള നിങ്ങളുടെ അഭിപ്രായങ്ങൾ മറ്റ് സന്ദർശകരുമായി പങ്കുവെക്കുക.