
Прежде чем подтвердить
Прежде чем сделать его своим основным паролем, проверьте, насколько надежен тот пароль, который вы собираетесь использовать для новой учетной записи.
Введите пароль и сразу же получите объективную оценку. Программа проверяет наличие распространённых паролей, простых слов, последовательностей клавиш, цифр и дат, а затем показывает примерную энтропию и время, необходимое для взлома в трёх реалистичных сценариях. Все вычисления производятся на вашем устройстве, и ни одна введённая вами информация не покидает его.
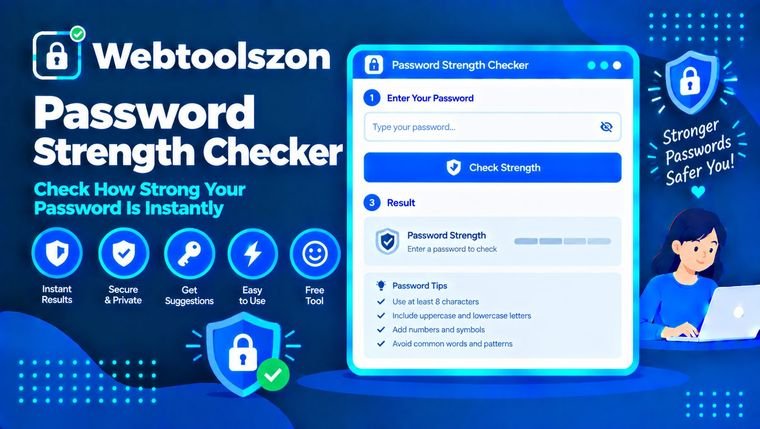
Как рассчитывается оценка и что с ней делать.
Программа проверки надежности паролей оценивает, как долго пароль устоит перед попытками его подбора. Вместо того чтобы предлагать пользователю отмечать галочки, например, «одна заглавная буква» и «одна цифра», она задаёт более уместный вопрос: сколько попыток потребуется для подбора пароля?
Это важно, потому что многие пароли, которые соответствуют правилам сайта, по-прежнему легко угадать. Например, пароль «Password1!» содержит заглавную букву, цифру и символ, но при этом он по-прежнему входит в число первых вариантов, которые пробует злоумышленник. Этот инструмент проверки выявляет такие типичные особенности, как распространённые пароли, простые слова, последовательности клавиш, числовые ряды и даты, и сообщает вам о своих находках.
Приложение работает на вашем устройстве и не требует создания учетной записи.
Прежде чем сделать его своим основным паролем, проверьте, насколько надежен тот пароль, который вы собираетесь использовать для новой учетной записи.
Продемонстрируйте своим близким, студентам или коллегам, почему длинная парольная фраза превосходит короткую сложную, воспользовавшись результатами в режиме реального времени.
Проверьте, какие пароли вы обычно выбираете, и выясните, какие закономерности облегчают их угадывание.
Проверка разбивает ваш пароль на самые простые фрагменты, которые злоумышленник мог бы угадать. Фрагментом может быть распространённый пароль, слово из словаря (с заглавными буквами или без них, а также с заменой похожих символов), последовательность, такая как «abcd» или «9876», повторяющийся символ или блок символов, последовательность клавиш, например «asdf», или год. Остальные символы оцениваются как случайные символы из набора, который вы использовали: строчные буквы, заглавные буквы, цифры и символы.
Каждый фрагмент преобразуется в биты энтропии, которые затем суммируются. Затем на основе этой суммы выбирается оценка: менее 28 битов — «Очень слабый», до 36 — «Слабый», до 60 — «Удовлетворительный», до 80 — «Сильный», а выше — «Очень сильный». Эти диапазоны соответствуют тем, что используются в генераторе паролей, поэтому оценки, полученные с помощью этих двух инструментов, сопоставимы.
Показатели «время до взлома» рассчитываются путём деления среднего количества попыток на предполагаемую скорость взлома. Рассматриваются три скорости: 100 попыток в час для сайта с ограничением скорости, 10 000 в секунду для украденной базы данных с медленным хэшем, таким как bcrypt, и 10 миллиардов в секунду для быстрого хэша. Встроенные списки невелики, поэтому реальный злоумышленник, располагающий гораздо более обширными списками, сможет добиться таких же или даже лучших результатов.
Ваш пароль анализируется прямо в браузере. Он не отправляется на сервер, не сохраняется и не регистрируется, и страница не передает на сервер никаких данных о том, что вы вводите. Для большей уверенности попробуйте ввести пароль, похожий на ваш настоящий, а не сам настоящий пароль.
Эта оценка является приблизительной и основана на небольшом встроенном списке распространённых паролей и нескольких шаблонах, поэтому она может упустить те случаи, которые обнаружил бы обширный список злоумышленников; кроме того, она не может отличить случайные строчные буквы от слов, поэтому пароли, состоящие исключительно из строчных букв, оцениваются с осторожностью. Она не может определить, фигурировал ли пароль в утечке данных, и не дает никакой информации о фишинге, вредоносном ПО или повторном использовании паролей на разных сайтах.
Проверка выполняется полностью в вашем браузере. Ничто из того, что вы вводите, не отправляется на сервер, не сохраняется и не регистрируется, и вы можете убедиться в этом, загрузив страницу, а затем перейдя в автономный режим перед началом тестирования. Тем не менее, рекомендуется тестировать пароль, стилистически похожий на ваш настоящий пароль, а не сам настоящий пароль.
Он оценивает, сколько попыток потребуется злоумышленнику. Он ищет распространённые пароли, слова из словаря, простые замены букв на символы, последовательности типа «abc» или «1234», повторяющиеся символы, комбинации клавиш, такие как «qwerty», и годы, а затем оценивает оставшиеся варианты как случайные символы. Побеждает наиболее «дешёвое» объяснение, потому что именно так действует реальный злоумышленник.
Энтропия — это способ подсчета количества возможных вариантов. Каждый дополнительный бит удваивает количество необходимых вариантов, поэтому 60 бит — это в тысячу раз больше, чем 50. В качестве ориентира можно сказать, что для большинства задач шифрование с длиной ключа менее 28 бит считается очень слабым, от 60 до 80 — сильным, а свыше 80 — очень сильным.
Слова из словаря гораздо более предсказуемы, чем случайные буквы. Фраза, состоящая из четырёх несвязанных между собой случайных слов, всё равно может быть надёжной, но распространённые фразы, строчки из песен и слова, имеющие к вам отношение, угадываются довольно быстро. Длина фразы помогает больше всего в том случае, если варианты, лежащие в её основе, действительно выбраны случайным образом.
Очень мало. Злоумышленники знают типичные замены, такие как @ вместо a, 0 вместо o и 3 вместо e, и автоматически их пробуют. Программа проверки рассматривает их как небольшие дополнительные затраты, а не как настоящие новые символы.
Они показывают среднее время, соответствующее половине всех попыток, в трёх ситуациях: веб-сайт, ограничивающий количество попыток примерно 100 в час; украденная база данных, защищённая медленным хэшем со скоростью 10 000 попыток в секунду; и украденная база данных с быстрым хэшем со скоростью 10 миллиардов попыток в секунду. Указанные скорости являются приблизительными, поэтому рассматривайте эти результаты как ориентир.
Да. Уровень безопасности отражает лишь вероятность угадывания пароля. Пароль по-прежнему можно похитить с помощью фишинга, вредоносного ПО, в результате утечки данных на сайте или при его повторном использовании на сайте, который подвергся взлому. Именно поэтому наличие уникального пароля для каждой учетной записи и двухфакторная аутентификация имеют такое же значение, как и показатель безопасности.
Нет. Это означало бы отправку какой-либо информации о вашем пароле на другой сервис, чего данный инструмент по своему замыслу избегает. Он знает лишь короткий встроенный список самых распространённых паролей, поэтому для этих целей воспользуйтесь сервисом мониторинга утечек, встроенным в ваш менеджер паролей или браузер.
Лучше замените его, чем пытаться его подправить. Воспользуйтесь генератором паролей, чтобы создать длинный случайный пароль, или выберите парольную фразу из четырёх–шести не связанных между собой слов и сохраните её в менеджере паролей. Затем включите двухфакторную аутентификацию для важных учётных записей.
На главной странице представлены ещё десятки бесплатных инструментов, для использования которых не требуется ключ API.
Создайте счет и сохраните его в формате PDF.
Открыть инструментОформить и проверить JSON.
Открыть инструментПреобразовать Markdown в чистый HTML-код.
Открыть инструментСоздайте заполняющий текст за считанные секунды.
Открыть инструментСоответствующего вопроса нет.
Поделитесь своим мнением об этом инструменте с другими посетителями.